Aegis SIEM
SIEM-платформа та аналітика SOC на основі підтверджених даних для прогнозного виявлення інцидентів, пріоритизації ризиків і контрольованого превентивного реагування.
Aegis SIEM
Платформа операцій кібербезпеки, що спирається на підтверджені дані: вона збирає, зіставляє та аналізує операційну й безпекову телеметрію, щоб виявляти, прогнозувати та допомагати запобігати інцидентам до того, як вони призведуть до суттєвих втрат для бізнесу, фінансів або інформаційної безпеки.
Aegis SIEM — це не просто засіб перегляду журналів подій. Це аналітичний операційний шар для сучасного SOC: сирі події перетворюються на збережені детектування, динамічні сигнали бізнес-ризику, обґрунтований аналіз ШІ та контрольовані дії реагування. Такий підхід до SIEM я впроваджував у двох компаніях, де метою було не лише швидше реагувати, а й зменшувати ймовірність та наслідки серйозних інцидентів.
Від реактивного моніторингу до прогнозного запобігання інцидентам
Багато організацій збирають журнали, будують панелі й отримують окремі алерти, але все одно не встигають запобігати значущим інцидентам. Проблема зазвичай не в обсязі даних, а у відсутності аналітичного шару, який поєднує телеметрію, патерни, ризики, знання та реагування. Aegis SIEM перетворює різнорідні операційні сигнали на зрозумілі рішення щодо безпеки та стійкості.
Практична мета — знаходити умови, які історично передують захопленню облікових записів, збоям платежів, витоку даних, зловживанню хмарними правами або сліпим зонам моніторингу, і піднімати попередження достатньо рано для превентивних дій.
Детектування з інженерною дисципліною
Правила формальні, версіоновані та придатні до аудиту. Пороги, послідовності, співвідношення, аномалії й відсутність подій замінюють непрозору інтуїцію.
Зв’язок із бізнес-ризиком
Алерти прив’язуються до ризиків захоплення акаунта, деградації платежів, зловживань гаманцями, витоку даних і сліпих зон моніторингу.
Обґрунтований ШІ, а не припущення
ШІ працює поверх збережених доказів, політик та історичних знань. Він інтерпретує й пояснює детектування, але не вигадує їх.
Міст між SOC і бізнесом
Зрілий SIEM працює не лише всередині команди безпеки. Він напряму підтримує:
Від базового захисту до інтегрованого SOC
Зрілість інформаційної безпеки проходить шлях від базового захисту силами ІТ через системні організаційно-технічні контролі до інтегрованого Security Operations Center (SOC). На просунутому рівні SOC об’єднує людей, процеси й технології, а SIEM стає його центральним шаром доказів, кореляції та аналітики.
Інтегрований SOC і безпека, пов’язана з бізнесом
На цьому рівні SOC — це не окремий інструмент, а цілісна операційна модель: аналітики, формалізовані процеси реагування та інтегрований набір засобів захисту. SIEM концентрує докази й кореляцію, а SOAR, DLP, UEBA/XDR, EDR/NDR, розвідка загроз, IAM/PAM та керування інцидентами розширюють можливості виявлення, розслідування й контрольованого реагування.
Організаційно-технічна основа безпеки
Безпека стає керованою дисципліною: політики, контролі та повторювані процеси замінюють ситуативне реагування.
Безпека як частина ІТ
Основний захист забезпечує ІТ, але більшість дій залишаються ручними та реактивними.
Як працює аналітичний механізм
Найважливіша частина рішення — не панель керування, а ланцюжок доказів, який перетворює сиру телеметрію на превентивні операційні рішення.
Збирання сирої телеметрії
Платформа приймає події з хмарних та інфраструктурних журналів, застосунків, аудиту, кінцевих пристроїв, платіжних систем та інтеграцій із гаманцями й провайдерами.
Нормалізація та збагачення
Події приводяться до спільної схеми: хто, що зробив, звідки, над якою сутністю, з яким результатом і в якій системі. Додається контекст джерела, критичності, орендаря, сервісу та часу.
Детерміновані методи детектування
Версіоновані правила перевіряють пороги, послідовності, співвідношення, аномалії та відсутність подій, щоб знаходити атаки перебором паролів (brute force), підозрілі зміни привілеїв, деградацію платежів, несанкціоновані зміни, експорт даних і сліпі зони телеметрії.
Лінія ризику та пріоритизація
Детектування пов’язуються з бізнес-об’єктами ризику. Оцінка ризику змінюється з накопиченням доказів, а інциденти пріоритизуються за ймовірним впливом, а не за кількістю технічних сигналів.
Обґрунтований аналіз ШІ
ШІ отримує пакет доказів: алерт, пов’язані події, ризики, політики, інструкції реагування й історичні випадки. На цій основі він готує резюме, інтерпретацію, кроки перевірки, варіанти стримування та ескалації, не створюючи детектування самостійно.
Алерти, попередження та дії
Алерт зберігається після виконання умов правила; попередження показує небезпечний патерн до критичного порога; затверджені дії можуть передаватися системам оркестрації, якщо це дозволяє політика.
Умову детектування виконано
Правило досягло свого порога. Алерт збережений, підтверджений доказами й простежується до правила та пов’язаного ризику.
Формується небезпечний патерн
Ознаки вже викликають занепокоєння, але критичного порога ще не досягнуто. Це вікно для превентивної дії.
Контрольоване реагування
Якщо політика дозволяє, затверджена дія передається через оркестратори та сумісні з AI/MCP конектори.
Дії через AI/MCP та превентивне реагування
У зрілій операційній моделі затверджені дії можуть передаватися зовнішнім системам керування через оркестрацію та MCP-сумісні конектори. Наприклад:
Ключовий принцип: дії обмежені політиками, пояснювані та спираються на докази. ШІ не є неконтрольованим центром прийняття рішень — він працює в межах затверджених контролів, правил ескалації та людського нагляду.
Інциденти рідко виникають через одну подію
Зазвичай це патерн: забагато невдалих спроб, підозріла послідовність дій, зростання частки помилок, відхилення від базового рівня або раптове зникнення очікуваної телеметрії.
Поріг
Забагато однотипних подій у часовому вікні, наприклад повторні невдалі спроби автентифікації.
Послідовність
Підозрілий порядок дій, наприклад підвищення привілеїв із подальшим експортом даних.
Співвідношення
Зростання частки помилок, наприклад підвищений рівень відмов платіжного провайдера.
Аномалія
Відхилення від вивченого або заданого базового профілю нормальної поведінки.
Відсутність
Очікувана телеметрія перестала надходити, утворивши сліпу зону моніторингу.
Лінія ризику: від сигналу до бізнес-ризику
Кожне детектування прив’язується не лише до алерта, а й до об’єкта ризику. Докази накопичуються, динамічна оцінка змінюється, а пріоритет розслідування стає зрозумілим для бізнесу.
Від центру контролю до доказів, на яких ґрунтується рішення
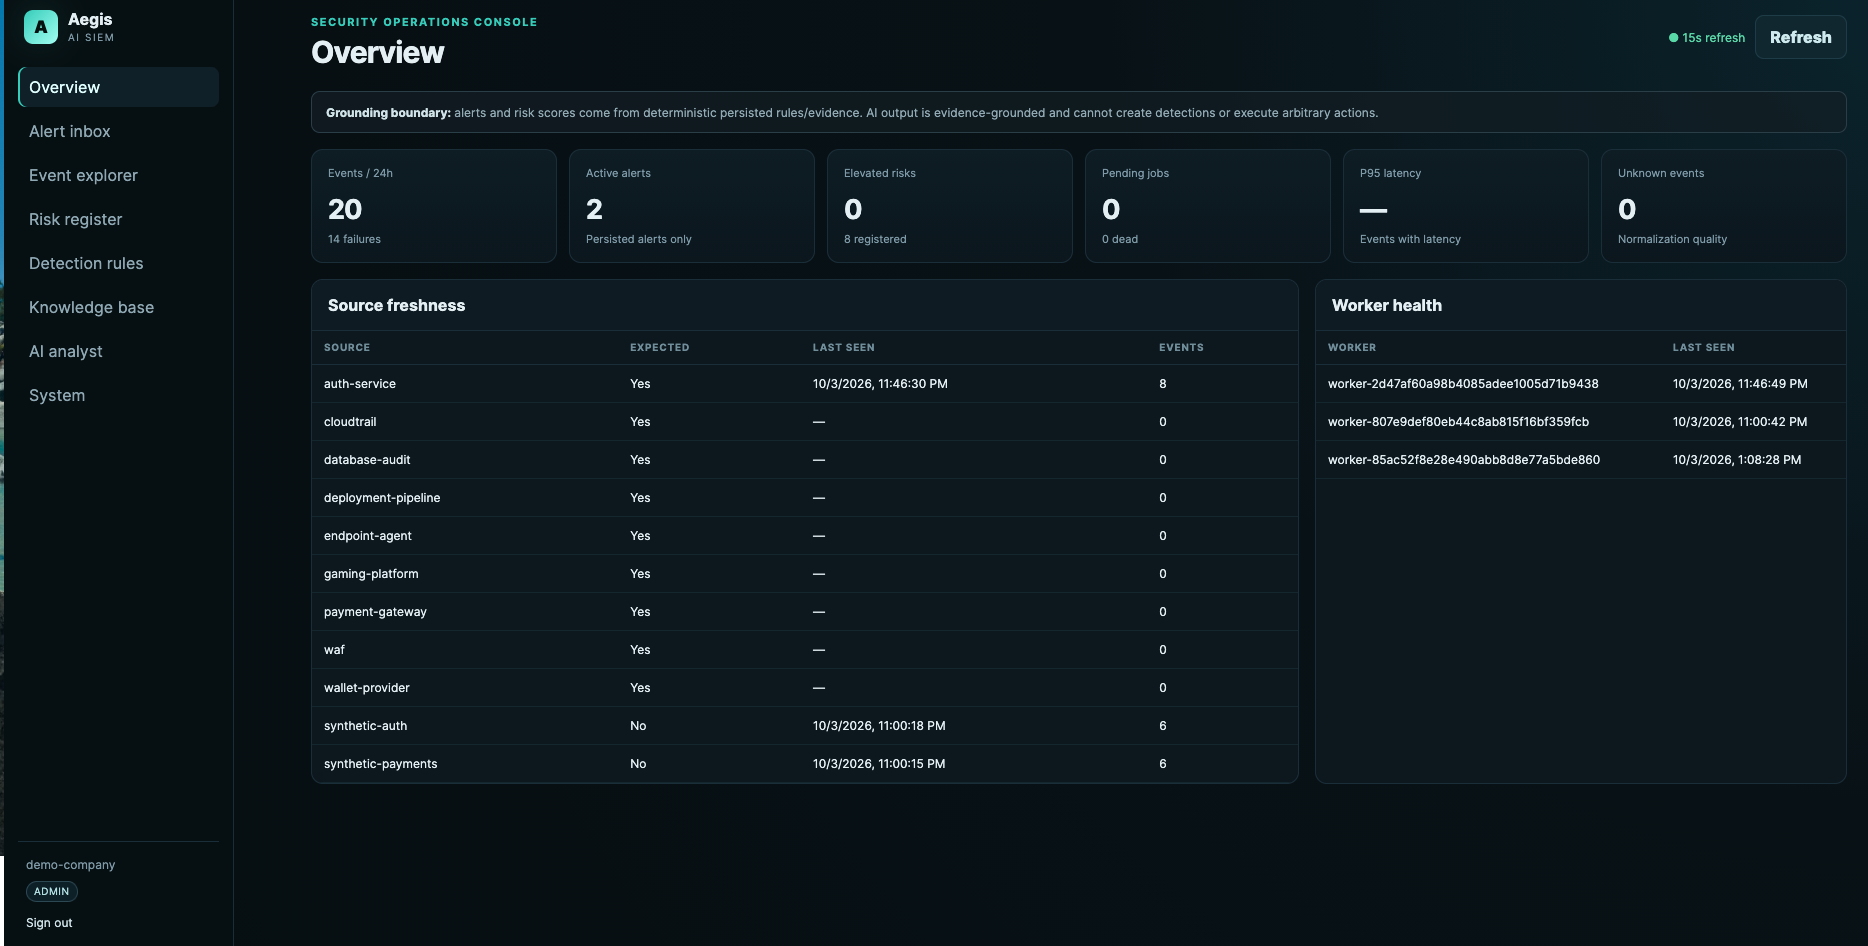
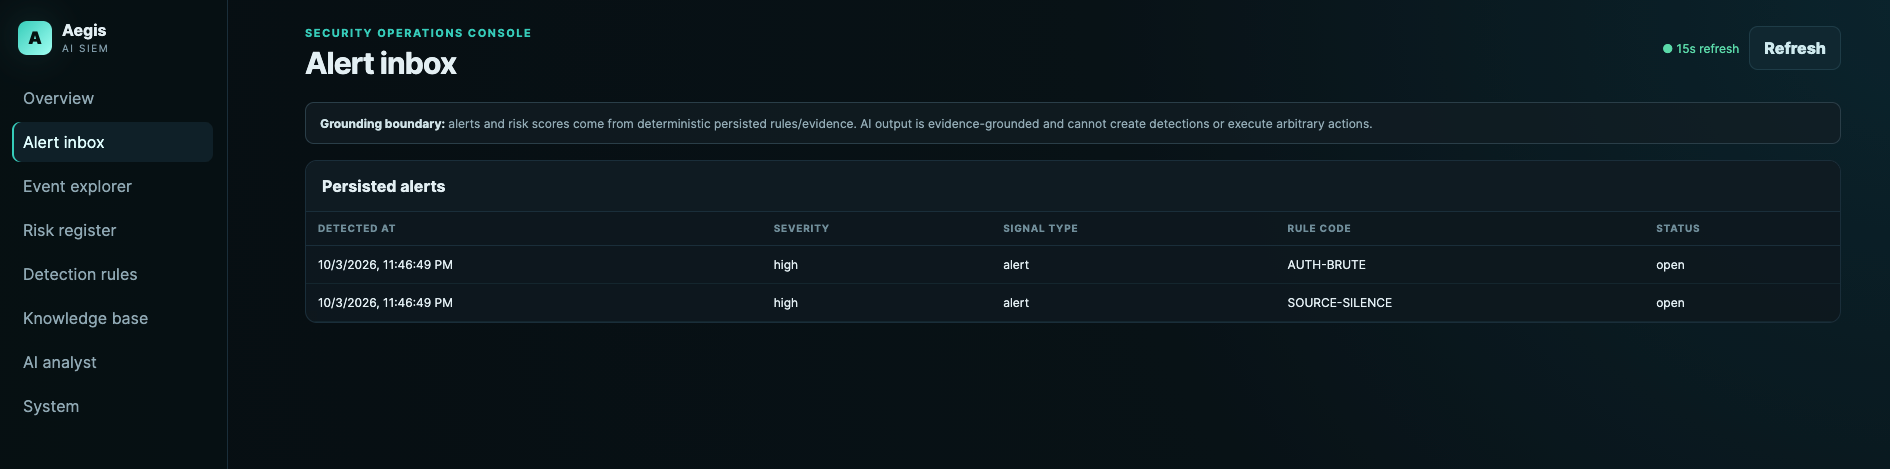
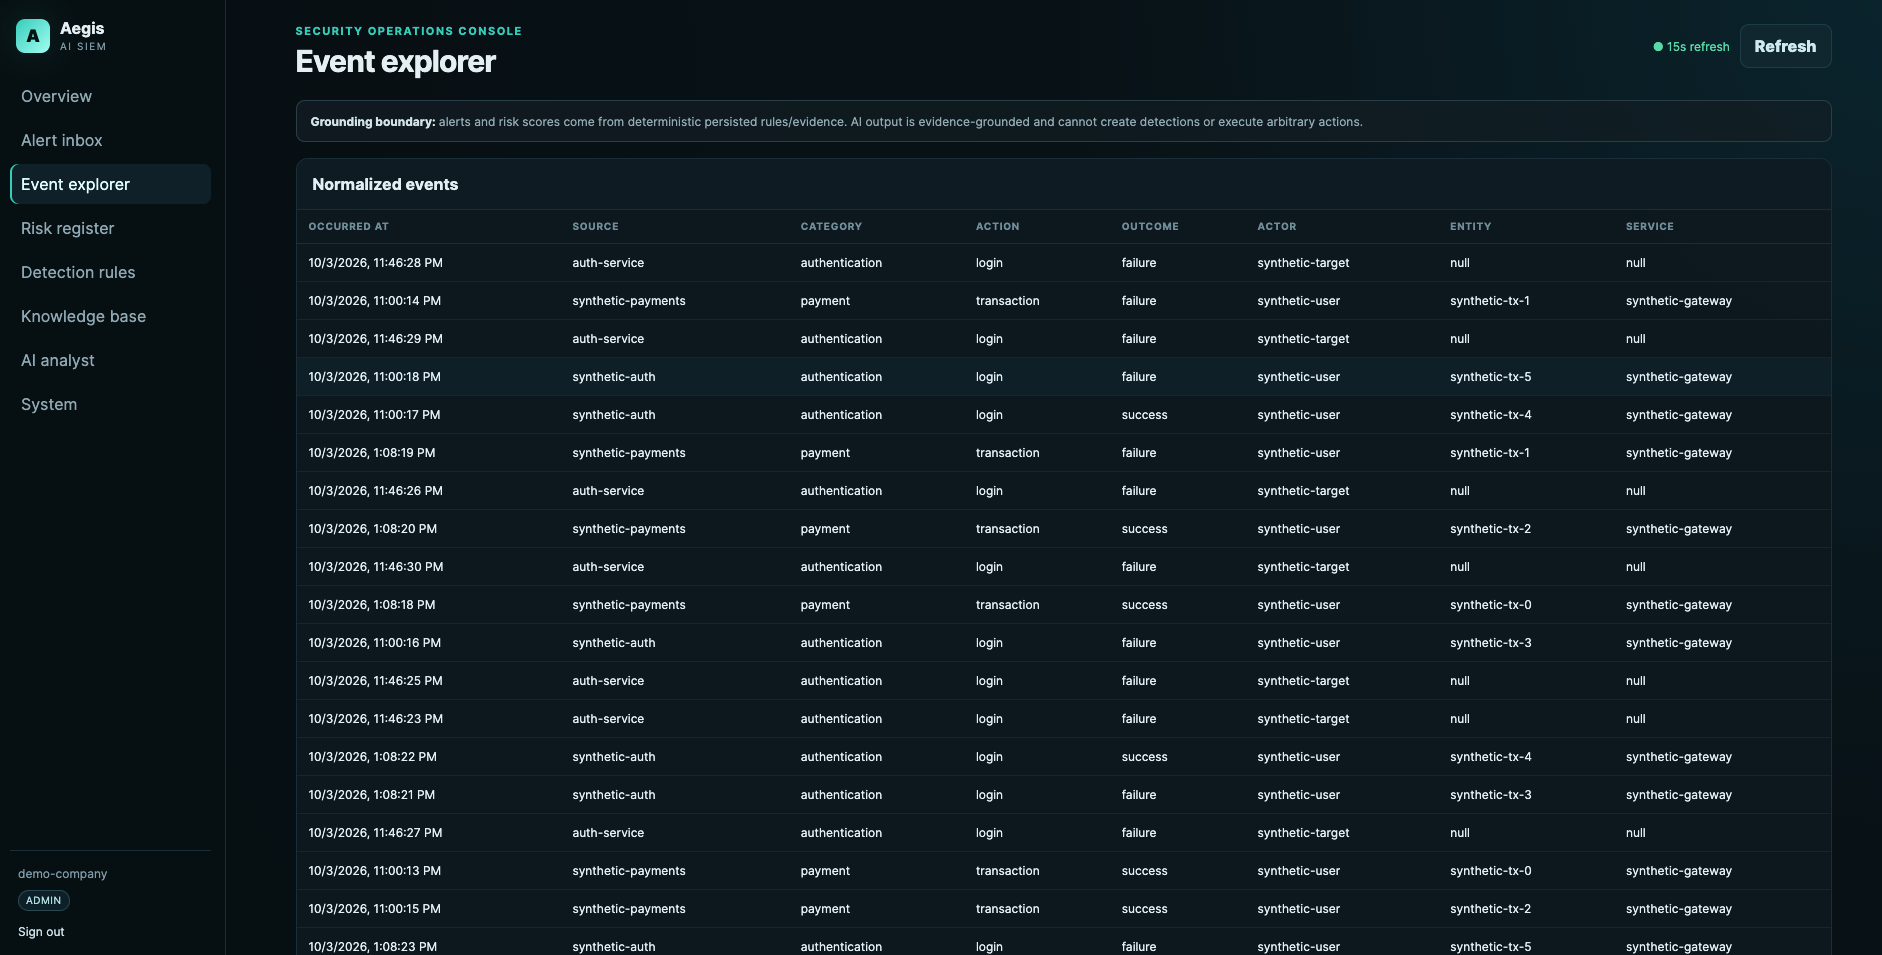
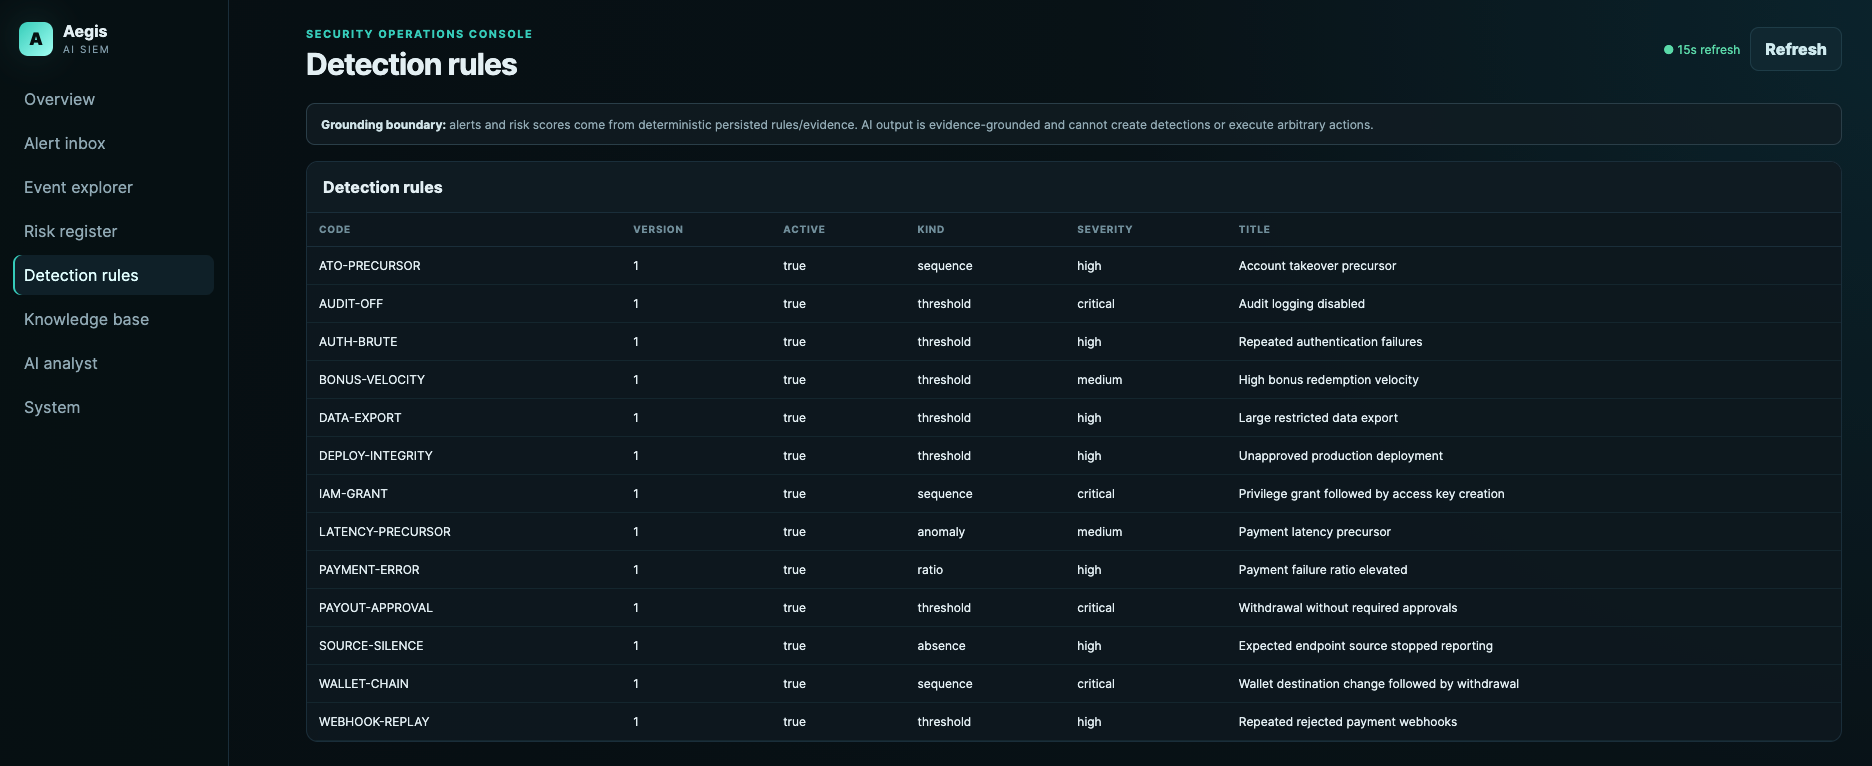
Кожен екран показує окрему частину операційної моделі. Натисніть на скріншот, щоб відкрити оригінальне зображення у повній роздільній здатності.
 Відкрити скріншот у повній якості ↗
Overview
Головна операційна панель: обсяг подій, активні алерти, ризики, стан черг, затримки, актуальність джерел і стан воркерів.
- Показує, чи надходить телеметрія як очікується
- Виділяє активні збережені алерти
- Виявляє мовчання джерел і сліпі зони
- Підтверджує працездатність конвеєра обробки
 Відкрити скріншот у повній якості ↗
Alert Inbox
Збережені детектування з доказами, створені детермінованими правилами та кореляцією подій.
- AUTH-BRUTE: повторні невдалі автентифікації та можливий попередник захоплення акаунта
- SOURCE-SILENCE: очікуване джерело перестало надсилати дані
- Критичність, код правила та статус підтримують тріаж і ескалацію
 Відкрити скріншот у повній якості ↗
Event Explorer
Нормалізовані події з єдиними полями: джерело, категорія, дія, результат, актор, сутність і сервіс.
- Прискорює тріаж і пошук першопричини
- Уніфікує події з різнорідних джерел
- Є основою для кореляції та прогнозного детектування
 Відкрити скріншот у повній якості ↗
Risk Register
Технічні детектування пов’язуються з бізнес-ризиками та динамічними оцінками, а не залишаються ізольованими алертами.
- Ризики захоплення акаунтів, аудиту, гаманців, витоку даних і платежів
- Динамічне оновлення оцінки за доказами й повторюваними патернами
- Пріоритизація з урахуванням бізнес-впливу
 Відкрити скріншот у повній якості ↗
Detection Rules
Формальний, версіонований і придатний до аудиту каталог правил — інженерне ядро SIEM.
- Порогові, послідовні, відносні, аномальні правила та правила відсутності
- Пояснювана поведінка детектування
- Безпечне керування змінами логіки
 Відкрити скріншот у повній якості ↗
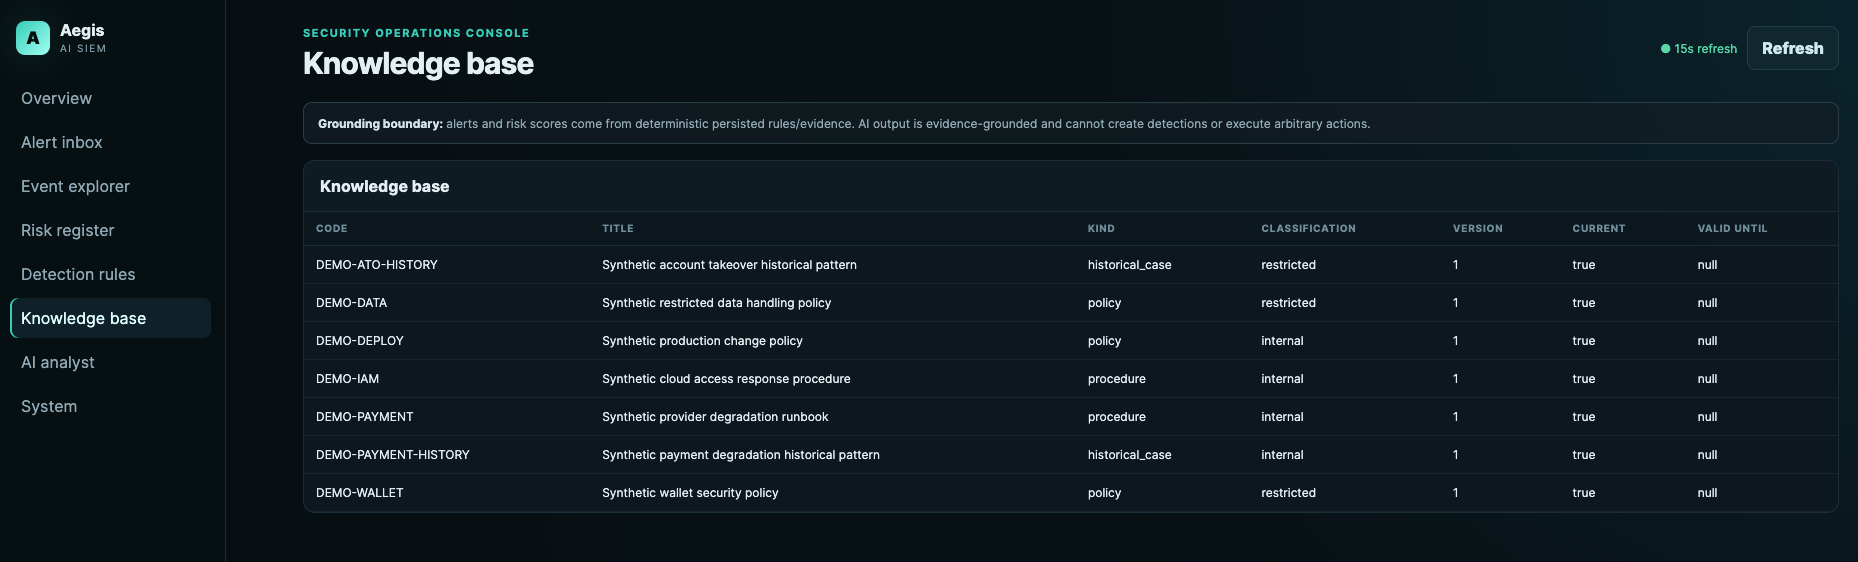
Knowledge Base
Структуровані внутрішні знання для обґрунтованого аналізу: політики, процедури, інструкції реагування та історичні випадки.
- Дії при підозрі на захоплення акаунта чи деградацію платіжного провайдера
- Політики поводження з обмеженими даними
- Історичні випадки з контекстом конкретної організації
 Відкрити скріншот у повній якості ↗
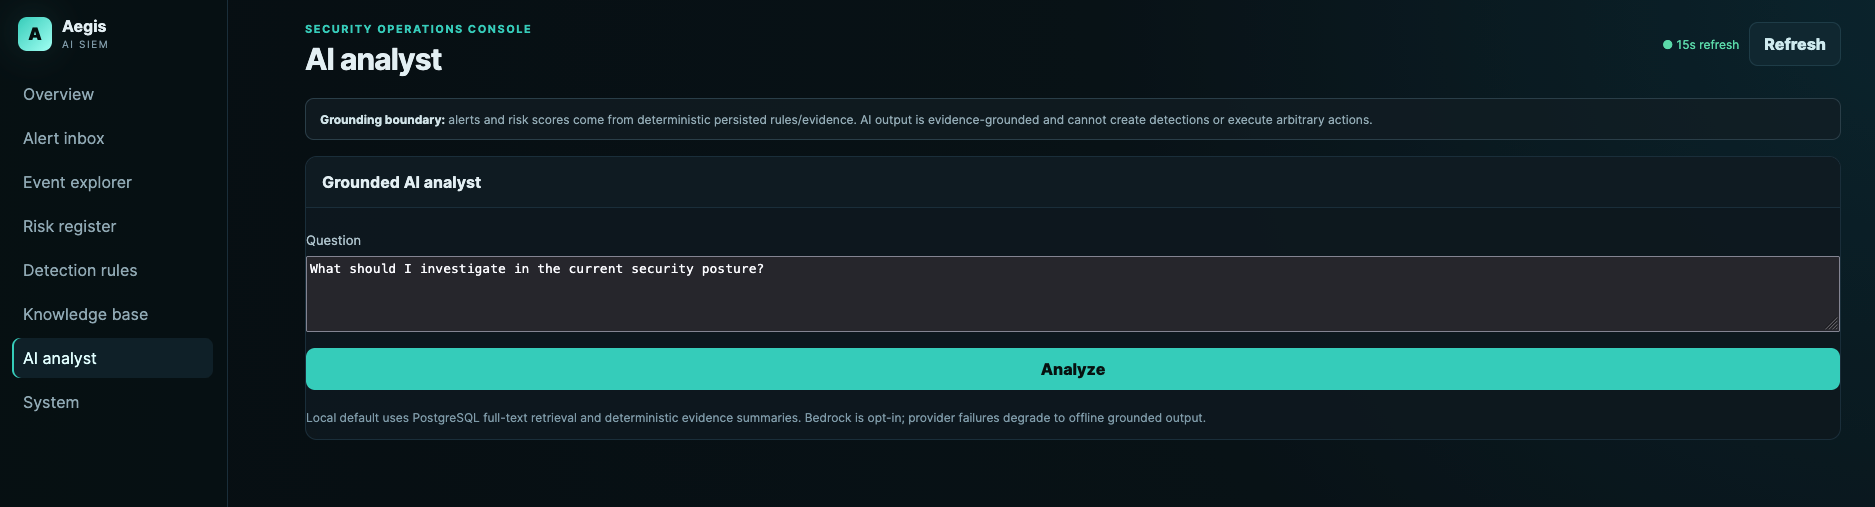
AI Analyst
Інтерфейс аналітика перетворює збережені докази й знайдені знання на обґрунтовану допомогу в розслідуванні, а не на автономний механізм детектування.
- Відповідає на запитання про поточний стан безпеки
- Використовує детерміновані зведення доказів і базу знань
- У разі збою AI-провайдера може перейти до локальної обґрунтованої відповіді без вигадування фактів
 Відкрити скріншот у повній якості ↗
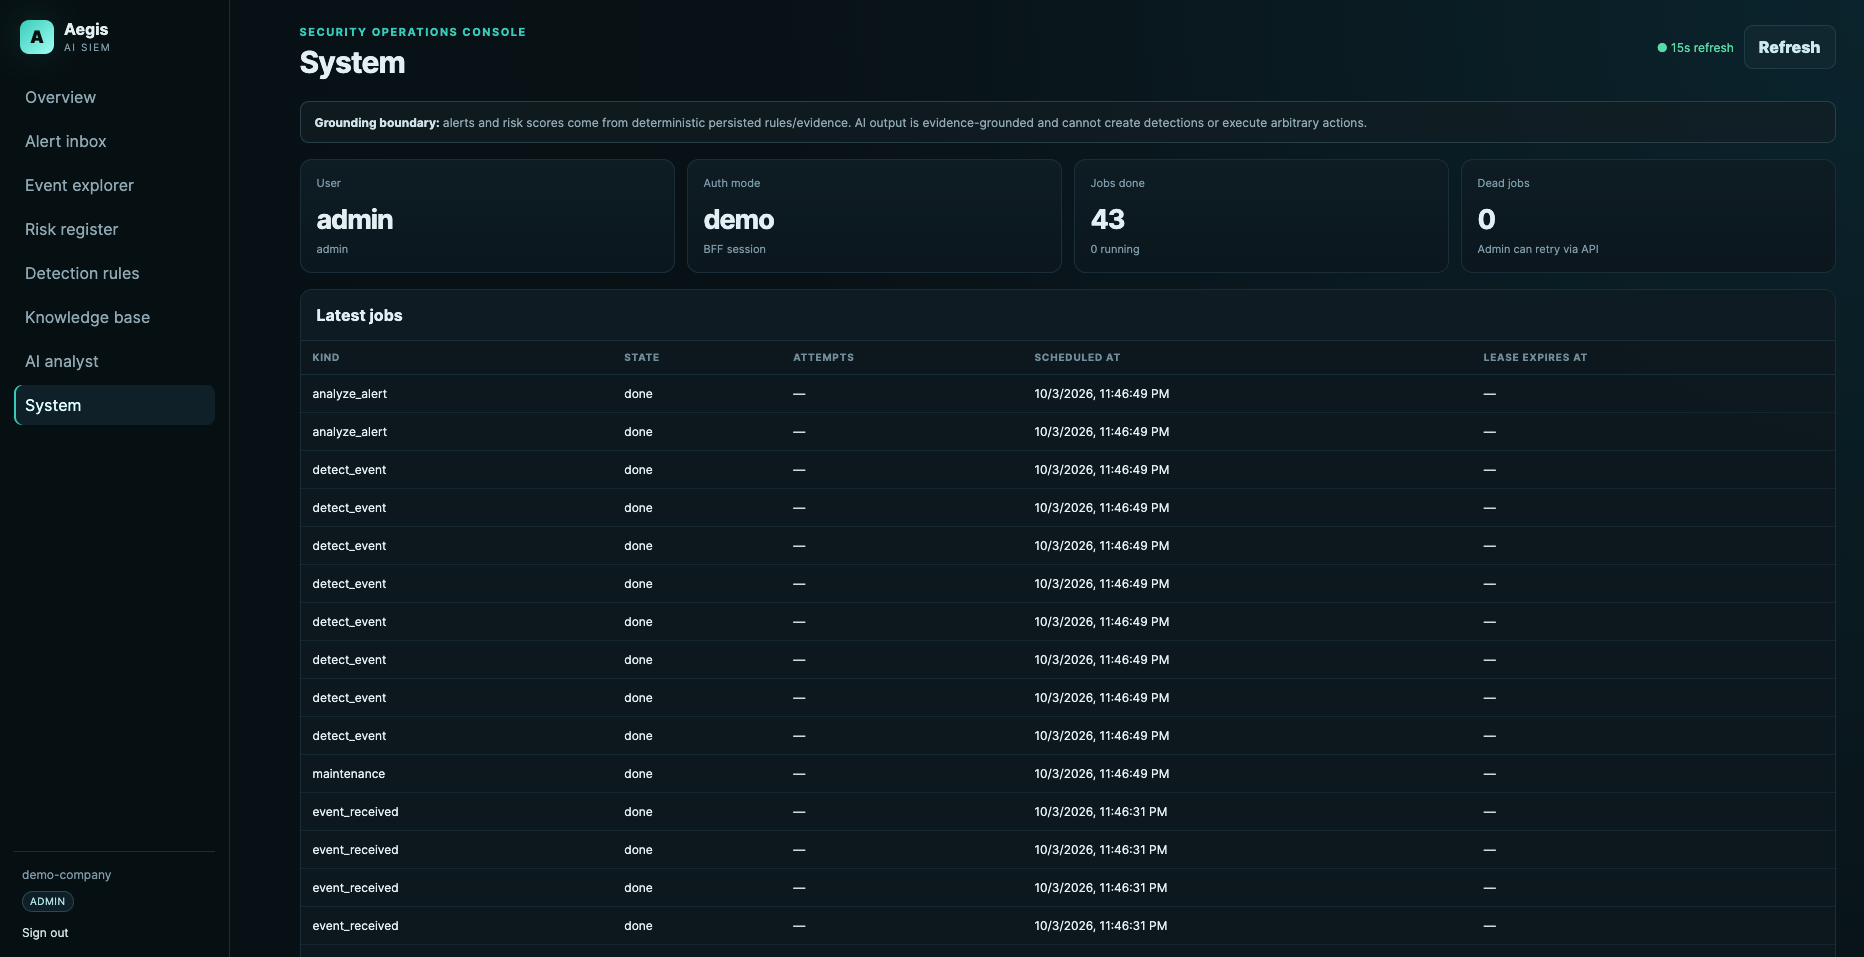
System
Спостережуваність самого SIEM: користувач і режим автентифікації, виконані jobs, стан черг, останні завдання та фонові процеси.
- Підтверджує завершення завдань зі збору даних, детектування та AI-аналізу
- Допомагає в діагностиці проблем та операційному контролі
- Робить саму платформу безпеки спостережуваною
Що змінюється для організації
Раніше виявлення
Слабкі сигнали та небезпечні патерни можна розслідувати ще до серйозного інциденту, отримуючи більше часу для превентивних контролів.
Менше шуму, більше контексту
Алерти пов’язуються з ризиками, знаннями та доказами, перетворюючи загальні сповіщення на операційно значущі рішення.
Менший потенціал втрат
Телеметрія, оцінювання ризиків, обґрунтований ШІ та контрольовані дії допомагають зменшувати ймовірність і наслідки кіберінцидентів, витоків даних та фінансових втрат.
Ключові елементи реалізації
- Збирання та нормалізація сирої телеметрії / CloudWatch
- Операційна модель даних на PostgreSQL
- Детермінований механізм правил зі збереженими алертами
- Лінія ризику та динамічне оцінювання
- База знань і аналітичний шар із пошуком релевантного контексту
- Обґрунтований ШІ для підтримки аналітика
- Консоль Next.js для SOC і управлінських сценаріїв
- Контейнерне розгортання з орієнтацією на AWS
Операції безпеки з прогнозуванням, поясненням і контрольованою дією
Aegis SIEM показує, як сучасний SOC може перейти від пасивного спостереження до активного, узгодженого з бізнесом запобігання інцидентам. Детермінована інженерія, ризик-аналітика та обґрунтований ШІ допомагають бачити ситуацію ясніше, діяти раніше й зменшувати ймовірність серйозних наслідків.